Tổng hợp kiến thức cơ bản về an ninh mạng cho người mới
Ngô Văn Đức
10 tháng 11, 2025
Tổng hợp kiến thức cơ bản về an ninh mạng cho người mới
Trong bối cảnh công nghệ số bùng nổ mạnh mẽ năm 2026, các mối đe dọa an toàn thông tin ngày càng trở nên phức tạp và khó lường đối với mọi người dùng Internet. Việc nắm vững các nguyên lý bảo mật cơ bản không chỉ giúp bảo vệ tài sản số cá nhân mà còn mở ra những cơ hội nghề nghiệp vô cùng hấp dẫn. Bài viết dưới đây cung cấp cho bạn một cái nhìn toàn diện về lộ trình học tập, các cơ chế phòng thủ cốt lõi và phương pháp tự học an ninh mạng hiệu quả từ con số không.
Giá trị thực tiễn khi tích lũy kiến thức an ninh mạng nền tảng
Sự phát triển mạnh mẽ của công nghệ số, internet vạn vật (IoT) và trí tuệ nhân tạo (AI) đã mang lại nhiều tiện ích vượt trội nhưng cũng mở ra những lỗ hổng bảo mật nghiêm trọng. Những kẻ tấn công mạng giờ đây áp dụng các công cụ tự động hóa tiên tiến để quét lỗ hổng và thực hiện các chiến dịch lừa đảo qua mạng xã hội với mức độ tinh vi cực kỳ cao. Đối với một người mới bắt đầu, việc trang bị những kiến thức cơ bản về an ninh mạng không đơn thuần là việc học cách cấu hình phần mềm bảo mật mà là quá trình xây dựng một tư duy phòng thủ chủ động để nhận diện các nguy cơ tiềm ẩn trước khi chúng gây hại. Đội ngũ biên tập Kho Tàng Kiến Thức VN nhận thấy việc trang bị năng lực này giúp mỗi cá nhân thiết lập một lớp bảo vệ vững chắc cho các tài khoản trực tuyến, giao dịch tài chính và thông tin riêng tư của bản thân, từ đó giảm thiểu tối đa rủi ro trở thành nạn nhân của các vụ tấn công mạng quy mô lớn.
Nhu cầu tuyển dụng kỹ sư bảo mật, chuyên viên phân tích an ninh thông tin và quản trị viên hệ thống an toàn đang gia tăng mạnh mẽ tại Việt Nam cũng như trên toàn cầu. Các doanh nghiệp trong mọi lĩnh vực như ngân hàng, tài chính, y tế và bán lẻ đều đang ráo riết săn đón nhân lực có chuyên môn an ninh mạng để bảo vệ hệ thống dữ liệu khách hàng nhạy cảm. Việc bắt đầu với một khóa học cơ bản giúp người học xây dựng nền móng vững chắc về các giao thức mạng, cấu trúc hệ điều hành và các kỹ thuật tấn công phòng thủ cơ bản. Đây là bệ phóng quan trọng giúp người học dễ dàng tiếp cận các chứng chỉ chuyên nghiệp quốc tế được đánh giá cao như CompTIA Security+, CEH hay CISSP trong tương lai. Hơn thế nữa, đối với những người làm việc ở các vai trò khác như lập trình viên, kiểm thử viên hay quản lý dự án, sự hiểu biết về an ninh mạng giúp họ thiết kế và phát triển các sản phẩm an toàn ngay từ giai đoạn ban đầu.
Hệ thống phòng thủ hiện đại phụ thuộc nhiều vào mô hình bảo mật Zero Trust (Không tin tưởng ai, luôn xác thực) - một nguyên lý cốt lõi trong an ninh mạng hiện nay. Khác với mô hình bảo mật biên giới truyền thống vốn tin cậy hoàn toàn mọi thực thể bên trong mạng nội bộ, Zero Trust hoạt động dựa trên nguyên tắc liên tục xác thực và kiểm tra mọi yêu cầu truy cập, bất kể yêu cầu đó xuất phát từ đâu. Cơ chế này yêu cầu hệ thống phải thực hiện ba bước cốt lõi gồm xác định rõ ràng danh tính người dùng thông qua xác thực đa yếu tố (MFA), đánh giá trạng thái an toàn của thiết bị yêu cầu kết nối, và giới hạn quyền hạn truy cập theo nguyên lý đặc quyền tối thiểu (least privilege). Biến quyết định hiệu quả của Zero Trust nằm ở khả năng phân đoạn mạng vi mô (micro-segmentation), chia nhỏ hệ thống thành các phân vùng bảo mật riêng biệt để ngăn chặn kẻ tấn công di chuyển ngang (lateral movement) nếu một thiết bị bị chiếm quyền kiểm soát. Tuy nhiên, trade-off của mô hình này là chi phí đầu tư ban đầu và độ phức tạp trong vận hành rất cao, đòi hỏi sự phối hợp chặt chẽ giữa các công cụ quản lý danh tính và tường lửa thế hệ mới, có thể gây ra độ trễ nhất định cho người dùng cuối khi thực hiện các tác vụ truy cập tài nguyên.
Cấu trúc chương trình học an ninh mạng cơ bản cho người mới bắt đầu
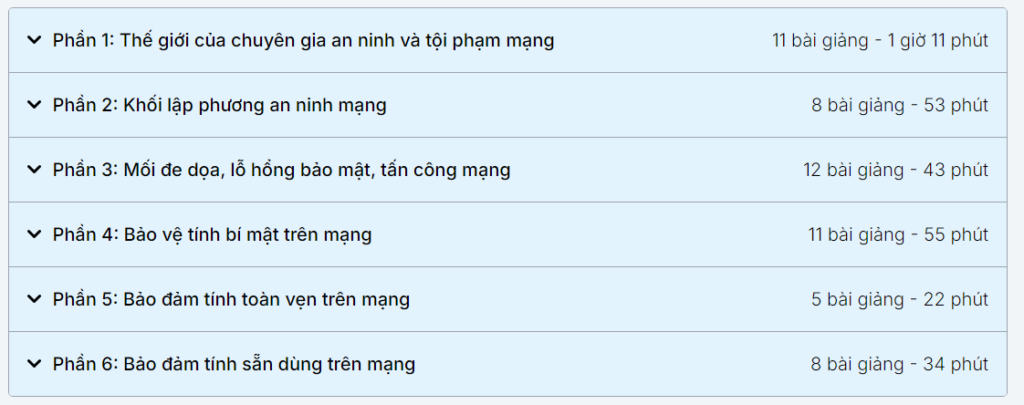
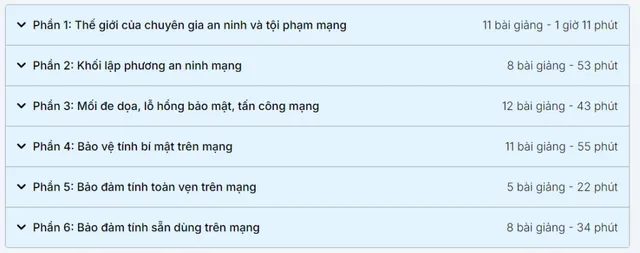
Một chương trình đào tạo an ninh mạng cơ bản tiêu chuẩn năm 2026 được thiết kế khoa học nhằm giúp người mới bắt đầu nắm bắt kiến thức một cách hệ thống mà không bị quá tải. Chương trình thường bắt đầu với phần lý thuyết mạng máy tính cơ bản, nơi người học tìm hiểu cách dữ liệu di chuyển trên Internet thông qua mô hình OSI bảy lớp và bộ giao thức TCP/IP. Tiếp theo, khóa học sẽ đi sâu vào việc nhận diện các mối đe dọa an ninh mạng phổ biến, bao gồm các loại phần mềm độc hại (malware) như virus, trojan, ransomware, và các kỹ thuật tấn công phi kỹ thuật (social engineering) như giả mạo email (phishing). Việc hiểu rõ cách thức những mối đe dọa này vận hành giúp người học hình thành tư duy phân tích rủi ro và biết cách đánh giá các điểm yếu tiềm ẩn trên hệ thống cá nhân hoặc doanh nghiệp.
Phân hệ tiếp theo của chương trình tập trung vào các biện pháp phòng thủ chủ động và quản trị an toàn hệ thống thông tin. Người học sẽ được hướng dẫn cách thiết lập tường lửa để lọc lưu lượng mạng, cấu hình hệ thống phát hiện và ngăn chặn xâm nhập (IDS/IPS), cũng như thực hiện các biện pháp bảo mật hệ điều hành Windows và Linux. Bên cạnh đó, việc thực hành sử dụng các công cụ phân tích mạng phổ biến như Wireshark để bắt và phân tích gói tin, hoặc Nmap để quét cổng dịch vụ sẽ giúp người học hiểu rõ hơn về cách thức giao tiếp của các thiết bị trong mạng. Các bài tập thực hành lab giả lập các tình huống tấn công thực tế được tích hợp xuyên suốt để giúp học viên rèn luyện khả năng phản xạ và xử lý sự cố bảo mật một cách nhanh chóng và chính xác.
Mã hóa bất đối xứng (asymmetric encryption) là công nghệ nền tảng đứng sau việc bảo mật thông tin trên mạng Internet ngày nay. Cơ chế này hoạt động dựa trên một cặp khóa toán học có liên quan chặt chẽ với nhau nhưng không thể suy ngược ra nhau bằng các phép tính thông thường gồm khóa công khai (public key) dùng để mã hóa dữ liệu và khóa bí mật (private key) dùng để giải mã dữ liệu đó. Khi một máy khách muốn gửi thông tin bảo mật đến máy chủ, nó sẽ sử dụng khóa công khai của máy chủ được nhúng trong chứng chỉ số SSL/TLS để mã hóa thông điệp, đảm bảo rằng chỉ có máy chủ sở hữu khóa bí mật tương ứng mới có thể đọc được nội dung. Biến quyết định độ an toàn của cơ chế này là độ dài của khóa (thường là RSA 2048-bit hoặc ECC 256-bit trở lên) và tính ngẫu nhiên tuyệt đối của quá trình sinh khóa để ngăn chặn các cuộc tấn công vét cạn (brute-force). Trade-off lớn nhất của mã hóa bất đối xứng là tốc độ tính toán chậm hơn nhiều so với mã hóa đối xứng (symmetric encryption), do đó trong thực tế hệ thống chỉ sử dụng mã hóa bất đối xứng để thiết lập một kênh kết nối an toàn ban đầu và trao đổi một khóa phiên (session key) chung, sau đó mọi dữ liệu truyền đi trong phiên làm việc đó sẽ được mã hóa bằng thuật toán đối xứng nhanh hơn để tối ưu hiệu năng.
Phương pháp tự học và tài liệu an ninh mạng chất lượng cao
Việc tự học an ninh mạng đòi hỏi một phương pháp học tập chủ động và một lộ trình rõ ràng để tránh rơi vào trạng thái nản lòng trước lượng kiến thức kỹ thuật khô khan. Người học nên áp dụng phương pháp học đi đôi với hành bằng cách xây dựng một phòng thí nghiệm bảo mật cá nhân (home lab) sử dụng các phần mềm ảo hóa để thử nghiệm các kỹ thuật tấn công và phòng thủ một cách an toàn. Quan điểm Kho Tàng Kiến Thức VN dựa trên thực tế rằng việc kết hợp tự học lý thuyết qua video, tài liệu với việc thực hành giải quyết các thử thách bảo mật trên các nền tảng thực tế là con đường ngắn nhất để làm chủ các kỹ năng cần thiết. Người học nên dành ít nhất một phần ba thời gian học để thực hành cấu hình hệ thống, viết mã kịch bản tự động hóa hoặc phân tích mã độc trên các môi trường cô lập nhằm tích lũy kinh nghiệm thực tế.
Để hỗ trợ quá trình tự học, việc tiếp cận và khai thác nguồn tài liệu chuẩn hóa, chất lượng cao là vô cùng quan trọng. Khóa học cơ bản về an ninh mạng cung cấp đầy đủ các bài giảng, giáo trình chi tiết từ cơ bản đến nâng cao cùng các bài thực hành lab được thiết kế trực quan, dễ hiểu cho người mới bắt đầu. Người học có thể tải toàn bộ tài liệu này về thiết bị cá nhân để chủ động sắp xếp thời gian học tập phù hợp với lịch trình của bản thân mà không bị phụ thuộc vào kết nối Internet liên tục. Khi tải khóa học này, người học cần lưu ý kiểm tra tính toàn vẹn của tệp tin bằng cách so sánh mã hash (MD5 hoặc SHA-256) được cung cấp để đảm bảo tệp tải về không bị lỗi hoặc bị chỉnh sửa bởi các bên thứ ba. Việc học tập có kế hoạch kết hợp với việc ghi chép cẩn thận các lỗi thường gặp trong quá trình làm lab sẽ giúp người học nhanh chóng nâng cao trình độ chuyên môn.
Môi trường ảo hóa máy ảo (Virtual Machine - VM) là một công cụ bắt buộc phải có khi thực hành cài đặt thử nghiệm phần mềm hoặc phân tích mã độc trong an ninh mạng. Cơ chế này hoạt động dựa trên phần mềm giám sát máy ảo (hypervisor) đóng vai trò trung gian quản lý và phân phối tài nguyên phần cứng vật lý (như CPU, RAM, ổ cứng) thành các phân vùng ảo hóa độc lập. Mỗi máy ảo chạy một hệ điều hành khách (guest OS) hoàn toàn riêng biệt và không có quyền truy cập trực tiếp vào hệ điều hành máy chủ (host OS) trừ khi được cấu hình chia sẻ tài nguyên cụ thể. Yếu tố quyết định tính an toàn của môi trường lab này là việc cấu hình chính xác card mạng ảo (virtual network adapter), trong đó chế độ Host-Only hoặc NAT được khuyến nghị để cô lập máy ảo chứa mã độc khỏi mạng LAN gia đình, ngăn chặn việc mã độc tự động quét và lây nhiễm sang các thiết bị vật lý khác trong cùng mạng. Trade-off của giải pháp này là đòi hỏi máy tính vật lý phải có cấu hình phần cứng tương đối mạnh để gánh tải cho nhiều hệ điều hành chạy song song, đồng thời vẫn tồn tại rủi ro cực nhỏ về lỗ hổng thoát máy ảo (virtual machine escape) cho phép mã độc vượt qua lớp ảo hóa để tấn công hệ điều hành chủ nếu phần mềm hypervisor không được cập nhật kịp thời.
Câu hỏi thường gặp
Người mới bắt đầu học an ninh mạng cần trang bị những kiến thức nền tảng nào trước tiên? Người mới bắt đầu nên tập trung học vững kiến thức về mạng máy tính cơ bản, bao gồm các giao thức truyền thông như TCP/IP, DNS, HTTP/HTTPS và cách thức hoạt động của hệ điều hành Windows cũng như Linux. Việc hiểu rõ cách các thiết bị kết nối và trao đổi dữ liệu với nhau là điều kiện tiên quyết để phân tích các lỗ hổng bảo mật sau này.
Có cần giỏi lập trình để học và làm việc trong ngành an ninh mạng không? Trong giai đoạn bắt đầu, bạn không nhất thiết phải là một lập trình viên giỏi nhưng cần hiểu được logic mã nguồn và biết đọc hiểu các ngôn ngữ phổ biến như Python, Bash hoặc PowerShell. Kỹ năng lập trình cơ bản sẽ giúp bạn tự động hóa các tác vụ quét lỗi, phân tích mã độc và xây dựng các công cụ phòng thủ hiệu quả hơn.
Làm thế nào để thực hành lab an ninh mạng một cách an toàn mà không vi phạm pháp luật? Bạn nên thực hành trên các môi trường lab cá nhân được cô lập bằng công nghệ ảo hóa (như VirtualBox, VMware) hoặc tham gia các nền tảng học tập hợp pháp được cấp phép như TryHackMe, Hack The Box và PortSwigger. Tuyệt đối không được thử nghiệm các công cụ quét lỗ hổng hay tấn công lên các website, hệ thống mạng của cá nhân hoặc tổ chức khác khi chưa được sự đồng ý bằng văn bản của chủ sở hữu hệ thống.
Chứng chỉ an ninh mạng nào phù hợp nhất cho người mới bắt đầu năm 2026? Chứng chỉ CompTIA Security+ và CEH (Certified Ethical Hacker) là hai chứng chỉ nền tảng được công nhận rộng rãi nhất trên toàn cầu dành cho người mới bước chân vào ngành bảo mật. Những chứng chỉ này cung cấp bức tranh toàn cảnh về các mối đe dọa, kỹ thuật phòng thủ cơ bản và giúp làm đẹp hồ sơ xin việc của bạn trước nhà tuyển dụng.
Khám phá
30 chủ đề tiếng Anh giao tiếp cơ bản cho người mới bắt đầu
9 bí quyết nấu ăn cơ bản cho người mới bắt đầu học làm bếp
Công thức học tiếng Anh giao tiếp dễ áp dụng cho người mới
Thảo luận
0 bình luậnBài viết liên quan
Sinh viên cơ điện tử CTECH thực tập Canon: Học gì từ thực tế
Phân tích chi tiết trải nghiệm thực tập của sinh viên cơ điện tử CTECH tại Canon Việt Nam năm 2026, đánh giá kỹ năng thực chiến và bài học từ môi trường doanh nghiệp.
Tiếng Anh cho kỹ sư: kỹ năng và lộ trình học phù hợp
Khám phá kỹ năng tiếng Anh cho kỹ sư, cách học theo mục tiêu công việc và lộ trình phù hợp để đọc tài liệu, giao tiếp và thăng tiến sự nghiệp.
Cách phân biệt thì hiện tại đơn và hiện tại tiếp diễn dễ hiểu
Học cách phân biệt thì hiện tại đơn và hiện tại tiếp diễn qua dấu hiệu nhận biết, cấu trúc, cách dùng và bài tập có giải thích dễ hiểu.
Tiếng Anh cho kỹ sư: kỹ năng và lộ trình học phù hợp
Khám phá kỹ năng tiếng Anh cho kỹ sư, cách học theo mục tiêu công việc và lộ trình phù hợp để đọc tài liệu, giao tiếp và thăng tiến sự nghiệp.